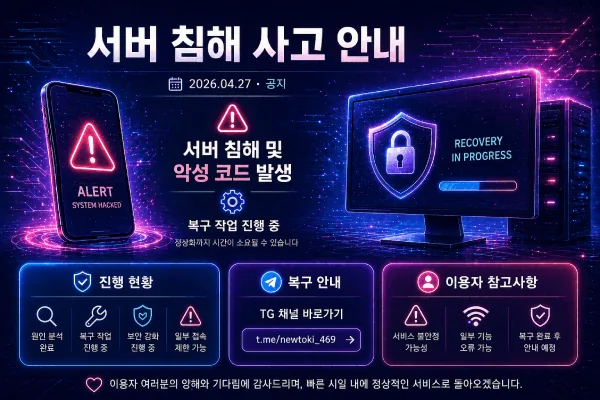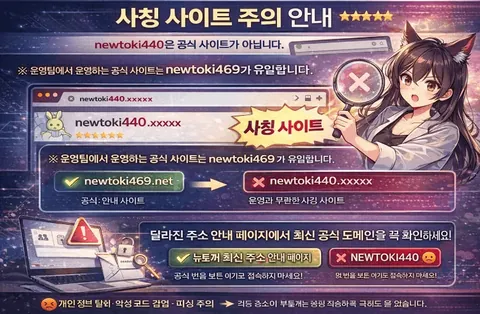
접속 장애만으로 해킹이나 개인정보 유출을 확인할 수는 없습니다. 사고 공지를 읽을 때는 누가 확인했는지, 어떤 데이터가 영향을 받았는지, 현재 확인되지 않은 부분이 무엇인지부터 구분해야 합니다.
이 문서의 정정 사항
기존 페이지에는 국가급 공격자와 서버 데이터 손상을 확정하는 표현이 있었습니다. 이 안내 사이트에는 그 주장을 입증할 사건 보고서나 원본 로그가 없어, 이번 개정에서 확정적인 공격자 지목과 복구 일정 표현을 철회했습니다. 이는 사고가 없었다는 결론도 아닙니다. 현재 공개할 수 있는 근거로는 확인하지 못했다는 뜻입니다.
공지에서 분리해 읽을 네 항목
| 항목 | 필요한 내용 | 부족할 때 생기는 오해 |
|---|---|---|
| 확인 주체 | 서비스 운영자 또는 조사 담당자가 누구인지 | 전달자가 사건 당사자처럼 보임 |
| 영향 범위 | 파일·계정·인증 정보 중 무엇인지 | 파일 장애가 곧 비밀번호 유출로 확대됨 |
| 시간 | 발생 추정 시각과 발견 시각을 구별 | 발견일이 발생일로 오해됨 |
| 후속 조치 | 완료한 조치와 조사 중인 사항 | 예정이 이미 끝난 일로 읽힘 |
이용자가 취할 행동도 확인된 범위에 맞춥니다
모르는 주소에서 계정 확인을 요구하면 먼저 입력을 멈추고 기존에 사용하던 서비스의 연락처로 확인하세요. 유출 가능성이 있는 비밀번호를 다른 서비스에서 재사용했다면 해당 서비스의 정상 설정 화면에서 변경 여부를 검토해야 합니다. 이 안내 사이트에는 로그인 입력란이 없으므로 여기서 비밀번호를 수집하거나 복구하지 않습니다.
정정 자료는 어떤 형태가 도움이 되나요?
공개된 사건 공지의 원문 주소, 발행 주체, 날짜와 수정 이력이 중요합니다. 캡처 한 장만 있다면 앞뒤 문맥과 주소가 빠졌을 수 있습니다. 원본 로그 전체에는 인증 정보가 들어갈 수 있으므로 공개 게시하지 말고 필요한 부분만 가려서 문의 경로로 알려 주세요.
단순 접속 실패라면 먼저 403의 정의나 복구 확인표에 따라 관찰을 기록할 수 있습니다. 기술적 오류 의미와 사건의 책임 주체는 다른 질문입니다.